Giro geopolítico
Trump recluta a empresas privadas para lanzar operaciones ofensivas contra "ciberdelincuentes extranjeros" replicando el modelo de China y Rusia
EEUU cambia las reglas de la guerra cibernética y eleva el riesgo de escalada de los conflictos al dificultar la identificación del gobierno detrás de un ataque
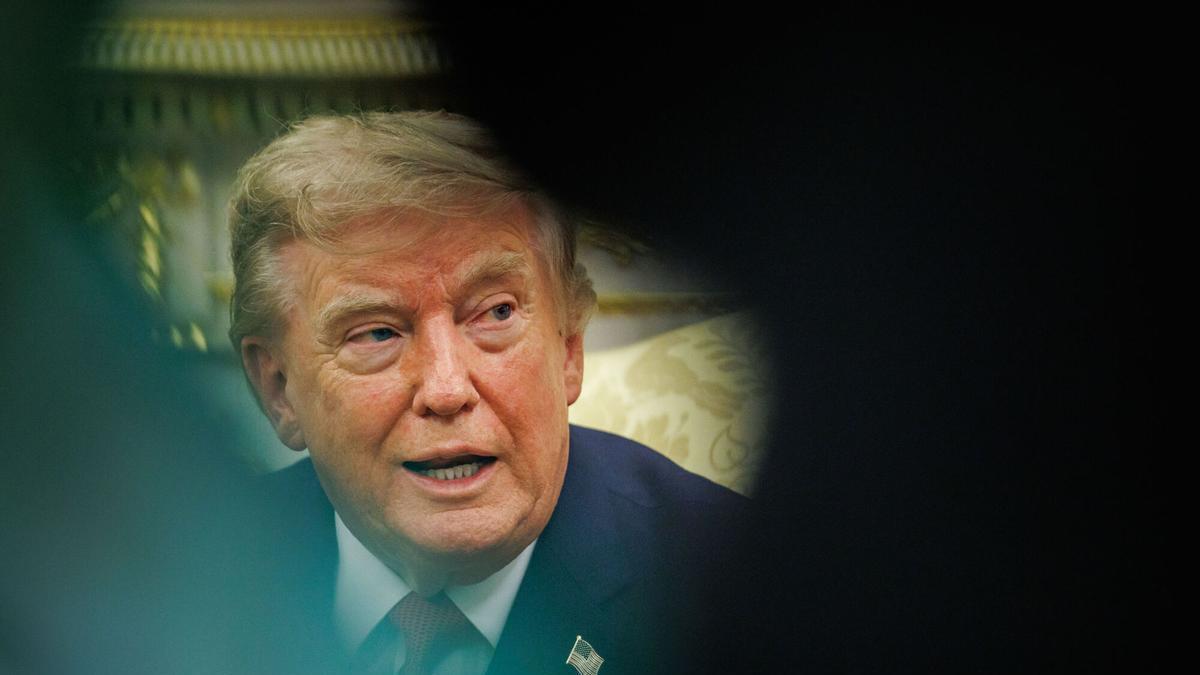
El presidente de EEUU, Donald Trump, autoriza a empresas privadas a realizar operaciones ofensivas contra redes de ciberdelincuentes extranjeras / SAMUEL CORUM / DPA / EUROPA PRESS
 Añádenos en Google

Nuevo giro de la política exterior y de defensa de Estados Unidos. La Administración de Donald Trump permitirá que empresas privadas participen en operaciones ofensivas "contra grupos de ciberdelincuentes extranjeros". Hasta ahora, la colaboración se limitaba a proporcionar medios tecnológicos, información sobre amenazas y herramientas, mientras que pasar al ataque quedaba reservado al Ejército y a los servicios de inteligencia. La Casa Blanca argumenta que abrir esta puerta le ayudará a combatir las crecientes amenazas digitales, pero los expertos alertan de los riesgos de externalizar este ámbito de la seguridad nacional.
"Si conviertes el ciberespacio en un territorio donde todo vale y cualquiera puede atacar a quien quiera, puedes estar sentando las bases de un escenario de ciberataques mucho más escalatorio", explica a EL PERIÓDICO Josephine Wolff, directora del Centro Hitachi de Tecnología y Asuntos Internacionales de la Universidad de Tufts, en el área de Boston. "De esta manera, no solo tendremos a todos los delincuentes que ya lanzaban ciberataques, sino que ahora también hay todo tipo de empresas tecnológicas que toman represalias contra ellos", añade.
El principal problema radica en identificar quién ha atacado —si lo ha hecho una empresa a título privado o por encargo de un Estado—, y esa ambigüedad sobre la responsabilidad política y legal abre la puerta a que los gobiernos se laven las manos, especialmente cuando un error de atribución podría convertirse en un incidente diplomático, o bélico, entre Estados.
EEUU da así un salto de eje hacia prácticas típicamente utilizadas por países como Rusia, China o Irán, que Estados Unidos ha criticado durante décadas y que, bajo Trump, acaba imitando. "Hay cierto componente de imitación. Tanto China como Rusia han utilizado sus capacidades cibernéticas de forma agresiva y de maneras muy diversas", señala Wolff, que también es vicedecana de la facultad de Derecho y Diplomacia.
Externalizar responsabilidades
Atribuir el origen de un ataque no es tan sencillo. "Puedes saber con bastante seguridad de qué máquina salió un ataque, pero no quién estaba controlando esa máquina cuando se inició", explica Wolff. Un ciberdelincuente puede apropiarse de máquinas ajenas y utilizarlas para ocultar su origen. La primera consecuencia es que una empresa estadounidense podría atacar a un usuario que solo fue utilizado como intermediario, o incluso podría tratarse de una maniobra deliberada del verdadero atacante para provocar una represalia contra un tercero. "Cabe temer más ciberataques y una mayor escalada, sin que ello suponga necesariamente consecuencias para los agentes maliciosos a los que deberíamos estar sancionando", explica la experta en ciberseguridad y políticas públicas.
Pero lo más preocupante es la llamada "negación creíble" de responsabilidad, ya que, según explica la experta, un Estado puede beneficiarse de acciones realizadas por actores ajenos a sus instituciones, especialmente si algo sale mal, ya sea por un error o porque se produce una escalada no deseada. Si bien el memorándum especifica que los ataques se limitarán a las organizaciones criminales transnacionales que se consideren independientes de un gobierno extranjero, introduce una excepción: "a menos que existan datos de inteligencia claros que demuestren dicha conexión". El temor es que Moscú, Pekín o Teherán puedan considerar que EEUU está atacando una infraestructura estratégica y lanzar represalias, mientras que el Gobierno estadounidense podría lavarse las manos y calificar la respuesta de no provocada.
Fotografía de archivo de la reunión en Vietnam en febrero de 2019 entre el presidente de los Estados Unidos, Donald J. Trump, y líder norcoreano, Kim Jong-un. / Europa Press/Contacto/SMG / Europa Press
Leyes a medida
EEUU cambia así de forma unilateral las reglas de la guerra digital, al menos dentro de su propio marco jurídico. Las compañías, previamente seleccionadas y con autorización gubernamental, podrán intervenir directamente en operaciones para penetrar sistemas, vigilar redes criminales e incluso alterar o destruir infraestructuras digitales, en coordinación con los Departamentos de Justicia y de Seguridad Nacional. Este es un giro brusco respecto de lo que las administraciones anteriores, republicanas y demócratas, han sostenido durante años, dejando los ataques físicos y cibernéticos en manos exclusivamente del Estado.
Sin embargo, Wolff advierte de que cambiar la propia legislación no convierte una acción en legal más allá de las fronteras. "Si permites que una empresa estadounidense ataque al Gobierno chino, no está del todo claro que la legislación estadounidense sea la ley más importante que podría estar infringiendo", ironiza, y subraya que el carácter transnacional de los ataques cibernéticos hace mucho más complicada su regulación.
A favor de la desescalada
Si bien hay consenso sobre el diagnóstico del problema —que los gobiernos no consiguen contener por sí solos un creciente volumen de delitos, espionaje y ataques contra infraestructuras críticas, y que el sector privado está más avanzado tecnológicamente—, la discrepancia está en la solución. Wolff argumenta que es contraproducente facilitar que más agentes puedan lanzar ciberataques. "Yo tiendo a pensar lo contrario: hay que hacer más difícil lanzar ciberataques e invertir más recursos en tecnologías defensivas", defiende.
Además, el efecto dominó es previsible: otros Estados argumentarán que necesitan estar preparados para responder en igualdad de condiciones. "Si autorizas a un determinado número de empresas a hacer esto, todos los demás acabarán preguntándose: ¿por qué yo no puedo hacerlo también?". Y teme que todo ello genere un entorno de caos.
"La previsión es que Estados Unidos vaya a llevar a cabo más operaciones cibernéticas ofensivas y que eso obligue a todos los demás a estar preparados para hacer lo mismo. A mí no me parece que eso nos haga estar más seguros ni protegidos", concluye Wolff.
Suscríbete para seguir leyendo
- Carla Leite, sobre su etapa en el Casademont Zaragoza: 'Fue horrible, creo que perdí las ganas de jugar al baloncesto
- Trece asociaciones pro Palestina envían una carta al Casademont Zaragoza por el fichaje de Yarden Garzon
- Decenas de colegios e institutos de Aragón limitan o cancelan todas las salidas con alumnos por la polémica de los viajes extraescolares
- La multa de 200 euros a un conductor que respetaba la velocidad pero no entendió la nueva S-51 b: la Guardia Civil extrema la vigilancia en carretera
- La OktoberFest de Valdespartera agota sus entradas en menos de diez minutos mientras la del Parque de Atracciones de Zaragoza sigue en el aire
- ¿Fin a los atascos?: El tráfico de Zaragoza se aliviará la próxima semana con la reapertura del giro en María Agustín
- Unai, fontanero: 'Un buen oficial, ya sea fontanero, carpintero o electricista, que tenga su clientela propia, puede estar ganando de 3.000 a 10.000 euros al mes fácilmente
- El Gobierno de Aragón asegura que 'ningún centro de datos proyectado en Aragón cumple los requisitos del Gobierno